
PQC 전환, 내년부터 공공기관 사이버보안 평가에 반영...2029년 일부 의무화
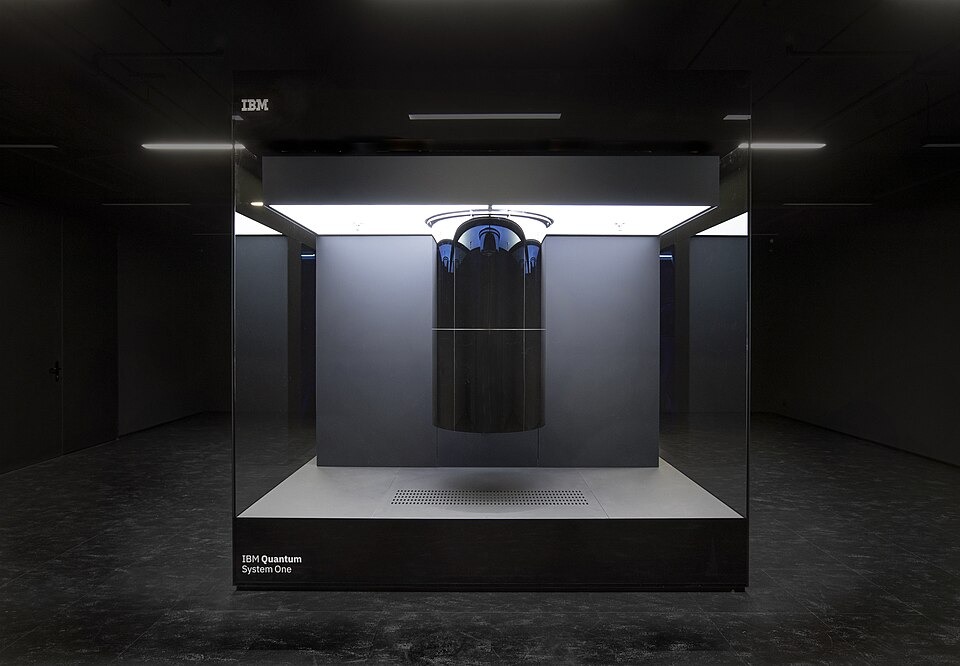
국가정보원(국정원)이 내년부터 국가와 공공기관의 사이버보안 실태를 평가할 때 양자내성암호(PQC) 도입 여부를 반영하기로 했다. 미래에 나올 고성능 양자컴퓨터가 등장하면 지금 쓰는 암호가 뚫릴 수 있다는 우려에서, 현재 알려진 양자컴퓨터 공격에도 견디도록 설계한 새 암호 체계로 국가 전산망을 미리 바꿔두려는 조치다.
국정원은 9월 17일 이런 내용을 담은 '양자내성암호(PQC) 전환 종합 추진계획'을 공유했다. 이날 국정원은 국가보안기술연구소(NSR)와 함께 서울 코엑스에서 글로벌 사이버안보 행사인 '사이버 서밋 코리아(CSK 2026)'를 열고 계획을 설명했다.
추진계획은 2대 전략, 6대 과제, 59개 세부과제로 짜였다. 전략은 역량 확보 및 제도·절차 마련(33개 세부과제)과 전환 지원 및 기반·생태계 조성(26개 세부과제)으로 나뉜다. 6대 과제는 기술 확보·제도 정비·절차 정립(제도 절차 마련 부문)과 암호체계 전환 지원·인증 인프라 고도화·산업기반 구축(지원 및 생태계 조성 부문)이다.
국정원은 이날 실제로 검증할 알고리즘 7종과 검증·채택 일정도 함께 설명했다. 문서에 서명한 사람이 맞는지, 문서가 위조되지 않았는지를 확인하는 '전자서명(DSA)' 분야는 AIMer·HAETAE·ML-DSA·SLH-DSA 4종이고, 인터넷으로 통신할 때 암호 열쇠를 안전하게 주고받는 방식인 '키 캡슐화 메커니즘(KEM)' 분야는 ML-KEM·NTRU+·SMAUG-T 3종이다.
일정을 보면 키 캡슐화 메커니즘은 내년 1월 검증대상을 정하고 2028년 1월 검증을 마친 뒤 2029년 1월부터 일부 시스템에 탑재를 의무화한다. 전자서명 분야는 2028년 1월 검증대상을 선정하고, 선정 2년 뒤부터 탑재를 의무화할 계획이다.
국정원은 국가·공공기관이 새 암호 체계로 안정적으로 옮겨갈 수 있도록 지원 자료도 올해 안에 낸다. 암호가 얼마나 안전한지 정하는 '암호안정성기준', 암호 열쇠를 관리하는 방법을 정리한 '암호 키 관리 가이드라인', 전환 절차를 안내하는 '양자내성암호전환 지침' 등 책자 3종이다.
국정원의 최종 목표는 2035년까지 국가 전반의 양자내성암호 전환을 마치는 것이다. 이날 발표를 맡은 국정원 관계자는 "목표 시점을 당기는 방안을 관련 부처와 협의 중"이라고 밝혔다. 국정원이 내년부터 사이버보안 실태 평가에 전환 현황을 반영하기로 한 것도 전환을 서두르기 위한 조치 중 하나다.
이번 계획은 처음 나온 게 아니다. 국정원과 과학기술정보통신부는 2023년 7월에도 2035년까지 국내 암호체계를 양자내성암호로 바꾸겠다는 대책을 발표한 바 있고, 국가사이버보안센터(NCSC)도 2025년 9월 범국가 전환 종합 추진계획을 내놓은 적이 있다. 이번 국정원 발표는 이런 기존 계획을 더 구체적인 일정과 세부과제로 다듬은 결과로 볼 수 있다.
검증대상 알고리즘 중 일부는 국내 연구진이 직접 개발했다. 국가보안기술연구소는 국정원 지원으로 2021년 양자내성암호 연구단을 꾸리고, 그해 11월부터 이듬해 2월까지 '양자내성암호 국가공모전(KpqC)'을 열어 국내외에서 알고리즘 16개를 접수받았다. 이 공모전을 통해 전자서명 분야에서는 카이스트 이주영 교수팀이 만든 AIMer, 서울대 천정희 교수팀이 만든 HAETAE가 뽑혀 이번 검증대상 7종에 이름을 올렸다.
해외에서도 비슷한 움직임이 있다. 미국 국가안보국(NSA)은 2022년 'CNSA 2.0'을 발표해 ML-KEM·ML-DSA 등 양자내성 알고리즘을 국가안보시스템에 도입하도록 했고, 이 전환을 국가안보각서(NSM-10)에 따라 추진하고 있다고 밝히고 있다. 양자컴퓨터가 실제로 기존 암호를 무력화할 수 있는 수준에 이르기 전에 국가 핵심 시스템의 암호 체계부터 먼저 바꿔두려는 것은 한국과 미국이 공통으로 추진하는 방향이다.
자료: 국가정보원, 국가보안기술연구소